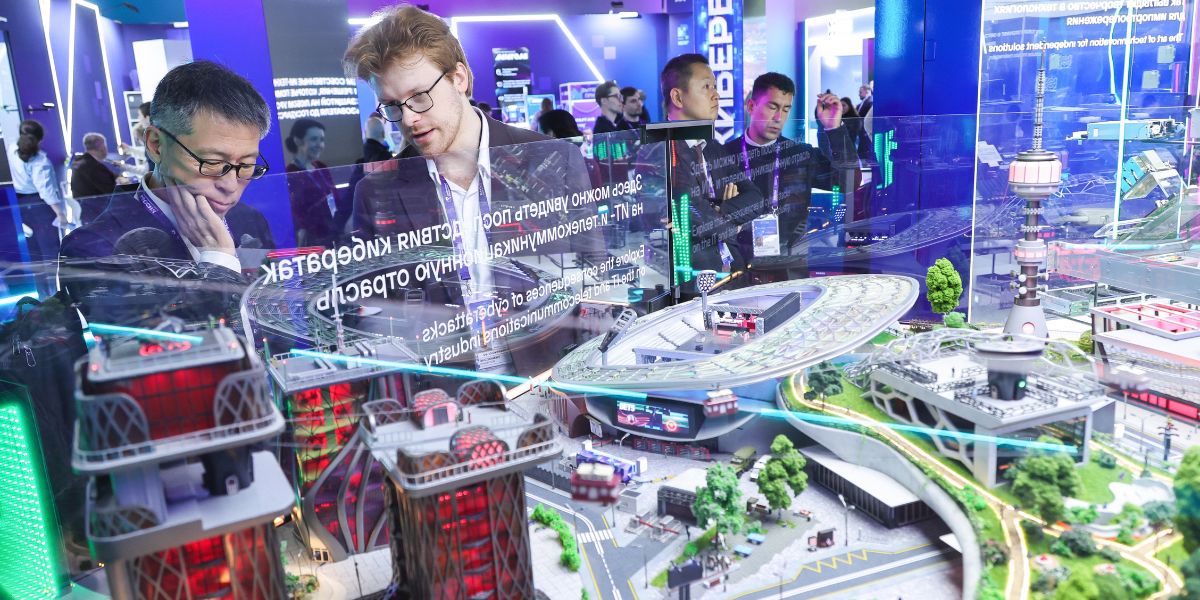
Технологии защиты от киберугроз и уязвимости в современной ИТ-инфраструктуре стали главной темой четвертого дня форума «Цифровые решения». Какие сценарии самые опасные? Как остановить мошенничество до атаки и может ли в этом помочь искусственный интеллект? К каким выводам пришли участники дискуссий, выяснила редакция портала Наука.рф.
Деловая программа началась с пленарной сессии, на которой эксперты обозначили ключевую проблему: сегодня технологии растут быстрее, чем защита. Компании масштабируют продукты, инфраструктуру и данные, а безопасность до сих пор воспринимается как дополнительная «надстройка». Цена этого заблуждения высока и проявляется она в момент реальной атаки.
Возможно ли создавать ИТ-решения так, чтобы сразу в них закладывать необходимые меры информационной безопасности? И почему это не всегда удается? С этими вопросами к участникам обратился заместитель министра Минцифры России Александр Шойтов, модератор дискуссии.
Еще одна причина, по его словам, связана с импортозамещением: хакеры начали интересоваться уязвимостями в отечественном софте. За последний год было большое количество инцидентов, где эксплуатировались уязвимости нулевого дня у производителей российского ПО. Поэтому главная задача разработчиков — сделать программное обеспечение максимально надежным и защищенным.
В связи с этим у бизнеса меняется отношение к защите своих организаций, но, как правило, через «ошибку выжившего», продолжила вице-президент по развитию бизнеса в России и странах СНГ «Лаборатории Касперского» Анна Кулашова. Чаще всего нарушители и зловреды атакуют наименее защищенные компании, у которых не всегда есть свои отделы информационной безопасности.
Одним из эффективных подходов для укрепления защиты ИТ-инфраструктуры является криптография. По словам генерального директора АНО «НТЦ ЦК» Игоря Качалина, это фундаментальная наука, которая должна пронизывать всю информационную систему. Многие современные технологии, включая цифровой рубль, построены на отечественной криптографии.
В числе других полезных инструментов: сегментация (разделение на зоны, между которыми трафик строго контролируется) и харденинг — комплекс мер, направленных на усиление защиты ИТ-систем. Подробнее об этом рассказали участники сессии «На шаг впереди: переход от реагирования к предупреждению угроз».
«Нужно систему максимально сегментировать, отодвинуть от точки входа. Это долго, скучно, нужно со всеми договариваться. Но сегментация и харденинг решают порядка 80% проблем. Это сложно делать, потому что инфраструктура постоянно меняется, ее необходимо все время проверять», — объяснил директор департамента архитектуры стратегических проектов ГК «Солар» Антон Ефимов.
Сквозной темой дискуссий стал искусственный интеллект, роль которого в кибербезопасности неоднозначна. С одной стороны, ИИ-агентов используют для атак, с другой — для защиты. «Искусственный интеллект дает большие возможности по сбору информации, и это основная проблема. Это позволяет злоумышленникам ускориться, качественнее строить свои атаки», — сказал руководитель направления безопасности компании «МТС Защитник» Евгений Жигарлович в ходе сессии «Как не допустить новую волну кибермошенничества?».
Отдельного внимания заслуживают биометрические технологии. Как сообщил порталу Наука.рф руководитель управления исследования угроз «Лаборатории Касперского» Александр Лискин, биометрия открывает новые возможности для защиты от мошенничества, однако у нее тоже есть свои уязвимости.
Серьезную угрозу для биометрических систем защиты представляют дипфейки. По его словам, на сегодняшний день не существует надежных инструментов, способных их хорошо распознавать. Возможно, в будущем это проблему получится решить с помощью искусственного интеллекта. Такие технологии в настоящий момент уже разрабатываются.
«Это удобный способ аутентификации, но важно изучать, как реализуется такая система, пользоваться комплексными решениями против атак. Мы проводили исследование одного из устройств для биометрической идентификации и выявили в нем 24 уязвимости. Они позволяли в том числе обойти систему и украсть биометрический профиль человека. Такие технологии нужно максимально обезопасить как с точки зрения возможности утечки, так и с точки зрения проникновения в систему. Для этого есть специальные продукты, которые в том числе мы готовы предоставить», — рассказал эксперт.
Важным звеном в подготовке кадров для кибербезопасности остаются вузы. Молодые специалисты должны не только владеть академическими знаниями, но и уметь применять средства защиты и работать с ИИ, отметили эксперты.
«НИУ ВШЭ был первым, кто внедрил во все образовательные программы курс работы с данными. Сейчас мы проработали дополнительный модуль, который, скорее всего, запустим в январе следующего года. Он будет связан с цифровой гигиеной, базовыми основами информационной безопасности. Наши студенты грамотные, но они тоже попадаются на уловки», — рассказал директор Московского института электроники и математики имени А. Н. Тихонова НИУ ВШЭ Дмитрий Коваленко.
В конечном счете какую бы стратегию организации ни выбрали, важно учитывать все риски для инфраструктуры и своевременно принимать меры по защите данных, подчеркнул руководитель управления исследования угроз «Лаборатории Касперского» Александр Лискин.
«Есть такое понятие — кибериммунитет: если взламывают одну часть системы, это не влияет на работу всей остальной. Это особенно полезно для организаций, которые работают с критическими данными. Наши эксперты разработали подход для построения кибериммунных систем, при котором их производительность не страдает. Недавно мы выпустили руководство, в котором принципы secure-by-design (конструктивная информационная безопасность) переносятся на работу с ИИ‑агентами и позволяют применять такие инструменты без риска. Этой методологией уже сегодня могут пользоваться любые организации», — подытожил эксперт.